
あなたのシステムを誰よりも深く知り、
攻撃者よりも速く検証する。
脆弱性公表から24時間以内に攻撃を受ける時代。防御の検証は、もっと速く。
文脈を読んで攻撃を組み立てる、世界初のAIネイティブなペネトレーションテスト。
Our Promise
AgenticSecが約束する2つの価値
お客様のシステムを1番理解する
テストするたびに、賢くなる。
検証結果・修正履歴が、次のテストの武器になる。
「あの脆弱性、本当に塞がった?」にすぐ答える。
過去の攻撃を再現して修正を確認(リグレッションテスト)。
お使いのスキャナの検出結果も取り込み、理解をひとつに。
既存のセキュリティ投資を、攻撃検証の文脈として活かす。
攻撃スピードに負けない(継続的検知・修正)
脆弱性公表当日に、「うちは大丈夫か」に答える。
蓄積済みのシステム理解に当てるだけ。時間のかかる再スキャンは不要。
Webアプリも、ネットワークも検証。
NWペンテストに加え、Webペンテストも提供。
見つける、直す、検証する。
検知→修正→再検証のループを全自動へ。
Virtuous Cycle
使うほど、あなたのシステムに強くなる
理解が、速度を生む
新たな脅威が出ても、ゼロからスキャンし直さない。蓄積したシステム構成・セキュリティリスクの知識に「当てる」だけ — だから構造的に速い。
速いから、何度でも回せる
1回ごとの負担が小さく、年1回の「点」の検証が、日常の「面」の検証に変わる。
回すほど、理解が深まる
「検知→修正→再検証」を1周するたびにシステム理解が深まり、次のテストはさらに高精度に。
テストのたびに深まる理解が、御社を守る力そのものになる。
Product Family
AgenticSec プロダクトファミリー
見つける・整える
AgenticSec DevSecOps
リポジトリ上のコードの静的解析結果や、お使いのセキュリティスキャンの検出結果を集約し、AIがトリアージ。システム構成とセキュリティポスチャを可視化するコントロールプレーン。
実証する
AgenticSec Pentest
文脈を読んで攻撃を組み立てる、世界初のAIネイティブ初期侵入。「本当に危ない脆弱性はどれか」を攻撃者目線で検証。ネットワーク・Web両対応。
直す
AgenticSec Dev(仮)
脆弱性を修正するコード修正・パッチ開発を自動化。
運用する
AgenticSec SOC/PSIRT(仮)
セキュリティリスクの対応優先度・アクションプランを提示。
すべての製品が「お客様システムへの理解」を共有。使うほど、検知も実証も修正も深く・速くなります。
See It In Action
AgenticSecを知る
さらに詳しい技術情報は ホワイトペーパーを請求 してご覧ください。

クラウドベースのAIペネトレーションテスト・セキュリティ検証サービスとして、すぐにご利用いただけます。
AgenticSec Edge をお客様の環境に配置することで、インターネットに接続されていないシステムに対してもペネトレーションテストを実施できます。インターネット経由でアクセス可能なターゲットには AgenticSec Edge のマネージドサービスもご提供可能です。
お客様のデータセキュリティ要件に合わせて AgenticSec Cloud のシステム構成を調整いたします。お気軽にご相談ください。
Achievements
実績
AgenticSec、TISIの金融向けセキュリティ運用基盤「AI Security Control Plane」に採用
TISI株式会社の金融分野向けセキュリティ運用基盤モデル「AI Security Control Plane」に、AI によるセキュリティ検証を担う製品として「AgenticSec DevSecOps」「AgenticSec Pentest」が採用されました。攻撃者視点の AI エージェントが攻撃成立性を実証し、金融分野における継続的な脆弱性対応を支援します。
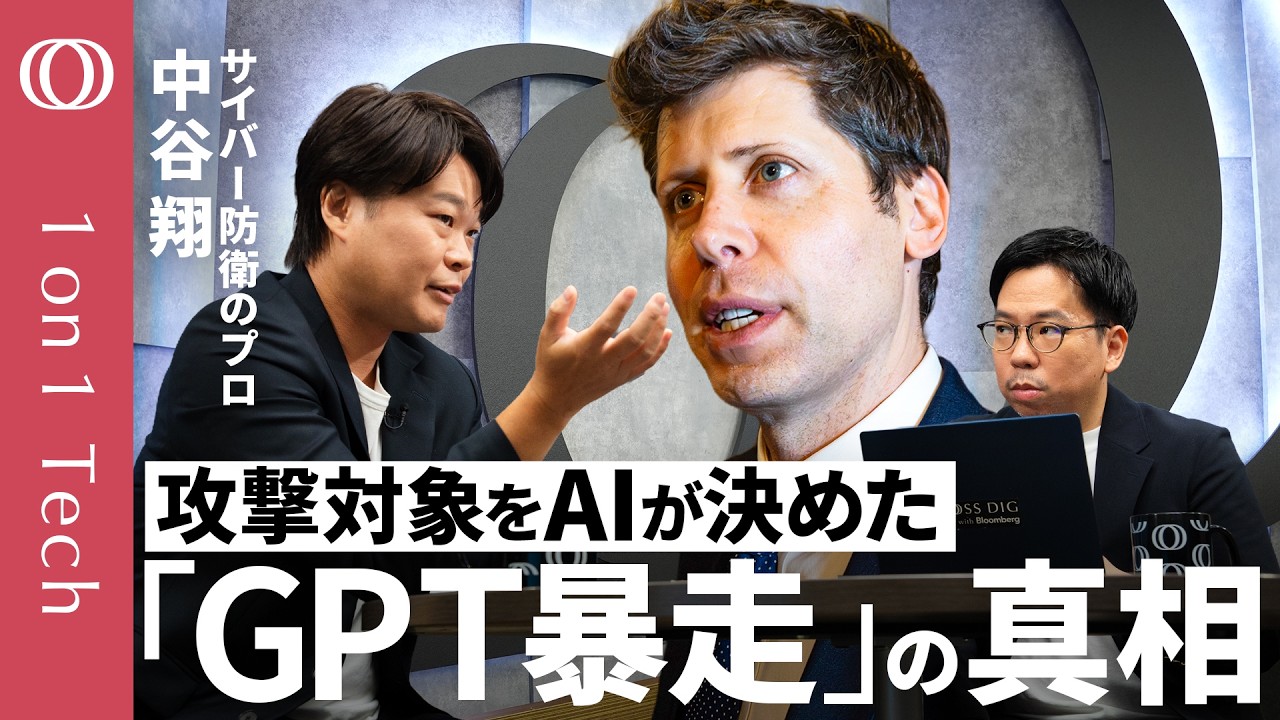
TBS『1on1 Tech』にて OpenAI「Astra」が示す AI のサイバー能力と備えを解説
代表・中谷翔が TBS CROSS DIG with Bloomberg『1on1 Tech』に出演。OpenAI が新型モデル「Astra」のサイバー能力が最上位の危険水準に達している可能性を理由に一部開発を停止した件を起点に、開発中の AI が外部システムへ侵入する想定外の事態をどう捉えるべきか、日本と世界に必要な備えは何かについて解説しました。

TBS『1on1 Tech』・テレ東BIZ にて AI 時代のサイバーセキュリティを解説
Anthropic の最新 AI モデル『Claude Mythos』の日本上陸を受け、代表・中谷翔が TBS CROSS DIG with Bloomberg『1on1 Tech』とテレ東BIZ にそれぞれ出演。AI を用いた高度化するサイバー攻撃と、企業に求められる防御体制について解説しました。
Technology
技術
論文と特許に裏打ちされた、独自の AI ネイティブ技術。
基盤技術を学術論文として公開
AgenticSec の基盤技術を2025年初旬に論文として発表しました。論文は出発点であり、その後もお客様との対話・課題解決を通じて大幅に進化しています。

新規手法を特許出願中特願2025-080819
論文に未記載の新技術を含み、攻撃精度と処理速度の向上に寄与しています。
Web データを成功事例として用いることによる、攻撃精度の大幅な向上。
ペネトレーションテスト計画推論処理とコマンド実行の非同期化による、大規模並列処理。
FAQ
よくある質問
AgenticSecは、AIエージェントを活用した世界初の全自動ペネトレーションテストツールです。IPアドレスからシェル取得までの初期侵入プロセスを完全に自動化し、従来は高度な専門知識を持つセキュリティエンジニアにしか実施できなかったペネトレーションテストを、低コスト・高頻度で実現します。
基盤技術はarXiv論文(arXiv:2502.16730)として発表済みで、特許出願(特願2025-080819)も行っています。2025年にはセキュリティ最高峰の国際カンファレンスBlack Hat USA 2025 Arsenalに採択されました。
従来のペネトレーションテストは1回あたり100万円〜数百万円と高額で、年に1〜4回、都度ベンダーへの発注が必要なワンショット型です。発注から実施まで数週間〜数ヶ月のリードタイムが発生し、その間に新たに発見された脆弱性は次回まで検証できません。
AgenticSecは同等以下の年間ライセンス価格で導入でき、ライセンス期間中はいつでも好きなタイミングで自動検証を実行可能。セキュリティスキャナと同じ頻度でペネトレーションテストを回せるため、継続的なセキュリティ検証が実現します。
DAST(Dynamic Application Security Testing)は既知の脆弱性パターンに基づくルールベースのスキャンが中心で、パターンに合致しない脆弱性は検出できず、検出範囲が限定的です。また、脆弱性を検出しても実際に悪用可能かどうかの検証は行いません。
AgenticSecはDASTを超える次世代のセキュリティ検証ツールとして、AIエージェントが人間のペネトレーションテスターのように柔軟に思考・適応し、脆弱性の発見から実際の侵入経路の実証(Proof of Concept)まで自動で行います。ルールベースではなくAIネイティブな設計のため、未知の攻撃パターンにも対応できます。
AgenticSecは幅広い組織に適しています。セキュリティ診断の頻度を上げたいが予算に制約がある組織、専門のペネトレーションテスターの確保が難しい・または既存のセキュリティ人材を別業務に集中させたい組織、DevSecOpsの一環として継続的なセキュリティ検証を実施したい組織に最適です。
SaaS事業者、金融機関、医療機関、自動車メーカーなど、高いセキュリティ水準が求められる業界での導入を想定しています。クラウド環境にもオンプレミス環境にも対応可能です。
まずはお問い合わせフォームからご連絡ください。
ステップ1:ヒアリング — セキュリティ検証したい対象システム・頻度・ご予算をお伺いします。
ステップ2:デモ・PoC — お客様の環境に近い条件でAgenticSecの動作をご確認いただけます。
ステップ3:導入・運用開始 — ライセンス契約後、すぐにセキュリティ検証を開始できます。初期設定のサポートも提供します。
デモや技術的なご質問もお気軽にどうぞ。
他にご質問は? お問い合わせ